















深入解析:隧道代理的工作原理
本篇讲隧道代理的底层工作原理,真正让企业级采集跑不跑得住的,不是”是不是每次请求都换 IP”这个表层功能,而是每次请求背后的调度链路怎么处理故障、怎么避免重复、怎么按业务隔离资源。我们青果网络长期服务广告监测、直播/短视频数据监控分析这类高频持续采集业务,把请求级调度的故障剔除速度和业务隔离能力当作比”自动换 IP”更靠前的判断点——下文就沿这条机制轴展开。
一、”隧道代理就是自动换 IP 的代理”——这个理解只对了一半
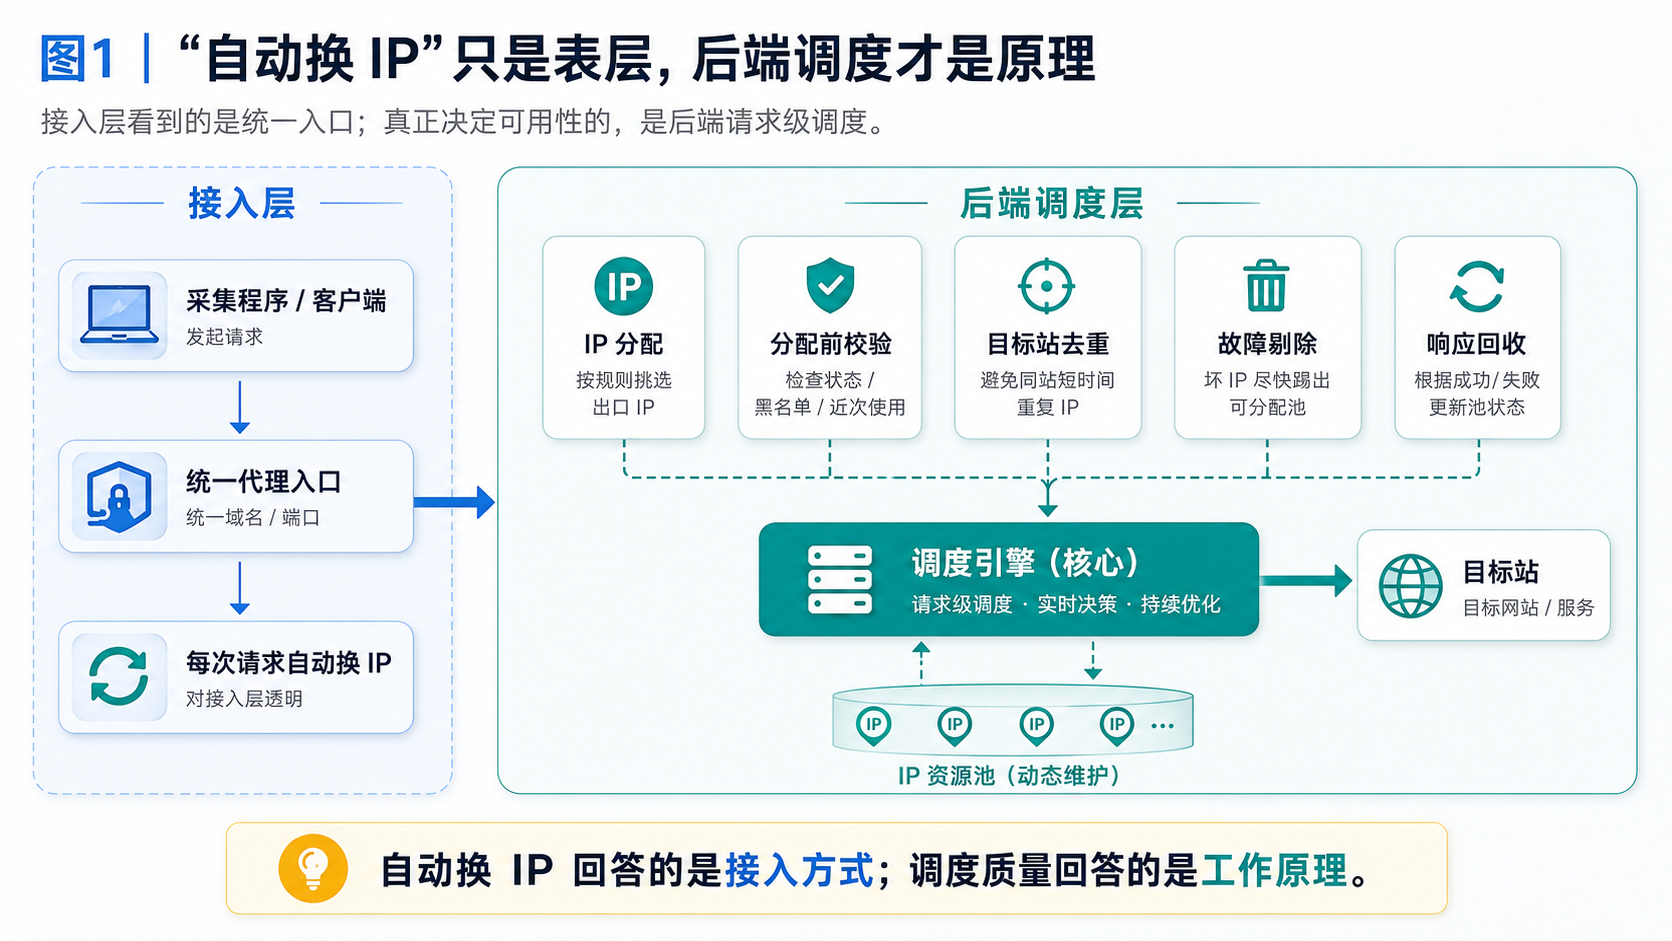
多数技术决策者对隧道代理的理解停在接入层:设一个统一入口,每次请求自动换一个出口 IP,不用自己写 IP 轮换逻辑。这个理解不算错,但它只描述了隧道代理的接入方式,没有触及它在后端的工作原理。
接入方式上的”自动换 IP”确实是隧道代理和短效代理最直观的区别。短效代理需要你主动从 API 提取一批 IP、自己管轮换和失效重试;隧道代理把这些全收进后端,你只管往统一入口发请求,出口 IP 的选取、切换、回收都由后端调度完成。
但问题在于:同样叫”自动换 IP”,后端调度的质量差异很大。有的是简单随机取一个可用 IP 塞给你;有的是在请求级粒度上做分配前校验、目标站去重、故障实时剔除。跑小脚本两种都能用,上到广告监测这类每天数十万次请求的持续采集,后者的调度质量直接决定成功率能不能稳在可用水位。
所以”是不是自动换 IP”回答的是接入方式,”后端怎么调度”才回答工作原理。 理解隧道代理,要从接入层往下看一层。
二、一次隧道代理请求在后端经过什么:请求级调度的五个环节
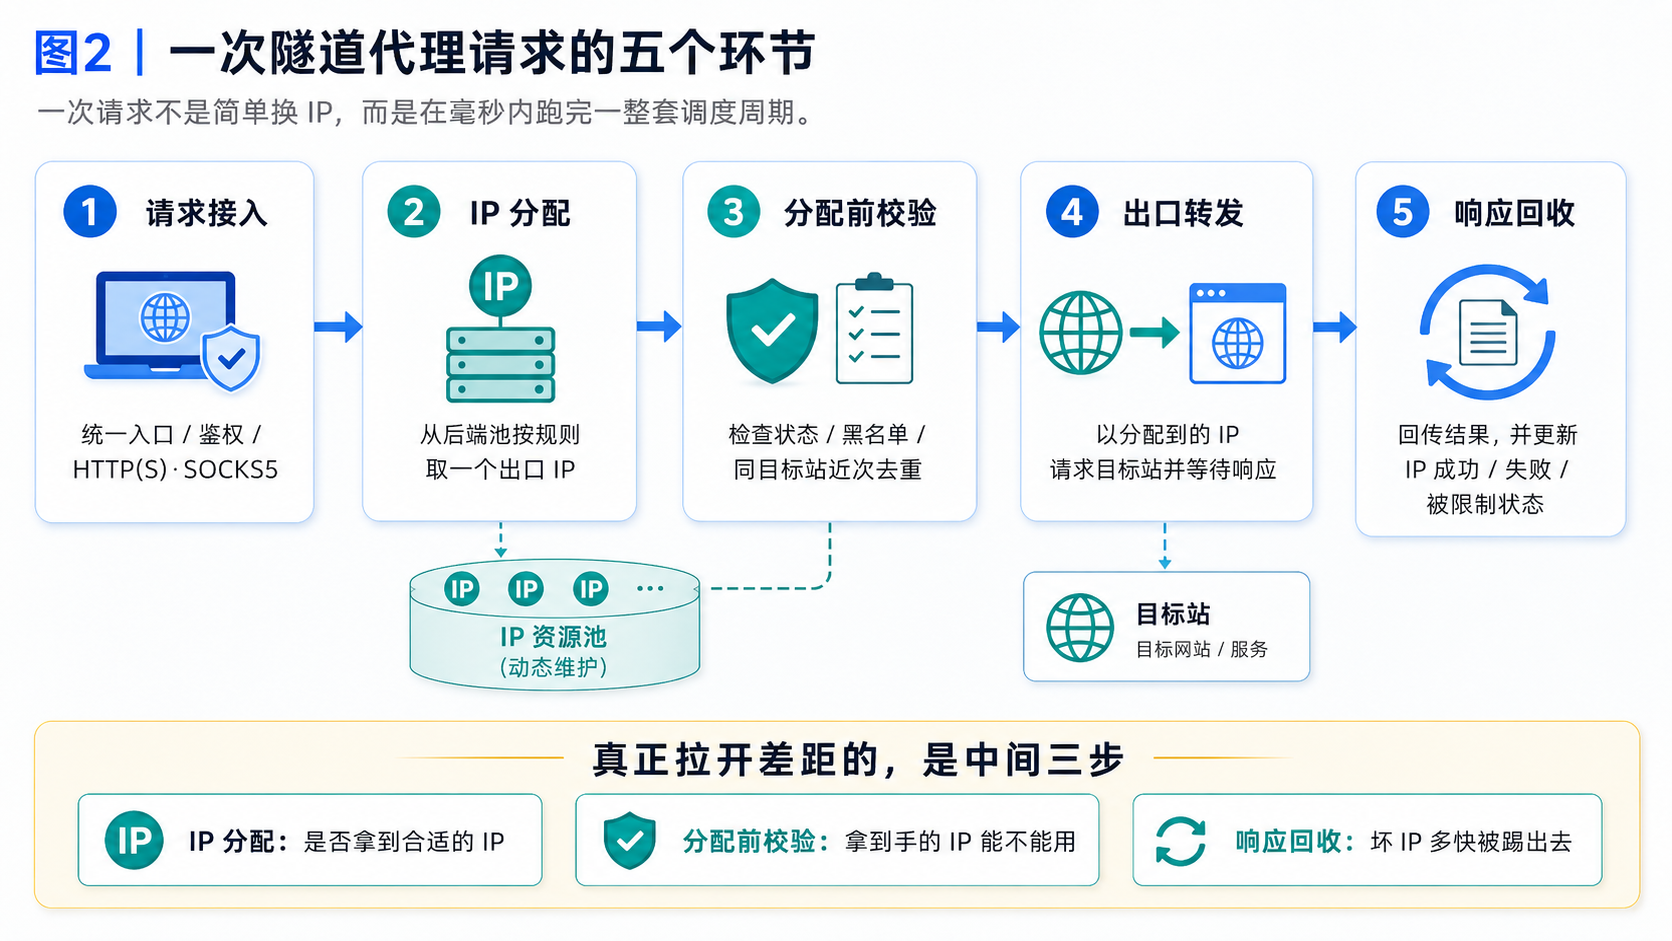
隧道代理每次请求不只是”换一个 IP”,而是在毫秒内跑完一套完整的调度周期。把这个周期拆开看,五个环节依次发生:
| 环节 | 在做什么 | 对采集成功率的影响 |
|---|---|---|
| 请求接入 | 客户端往统一入口发请求,网关校验鉴权(账密/白名单) | 决定接入兼容性;协议层支持 HTTP(S)/SOCKS5 |
| IP 分配 | 从后端池按规则取一个出口 IP,分配给本次请求 | 核心环节:取到的 IP 是否干净、是否与前序请求重复 |
| 分配前校验 | 校验候选 IP 的状态:是否已被目标站标记、是否在黑名单、是否最近被同目标站使用过 | 决定”拿到手的 IP 能不能用”,比 IP 总量更直接 |
| 出口转发 | 以分配到的 IP 作为出口,请求目标站并等待响应 | 执行层;延迟取决于节点位置与带宽 |
| 响应回收 | 响应回传客户端;同时回收本次 IP 的使用状态(成功/失败/被限制),更新池内标记 | 决定”坏 IP 多快被踢出去”,影响下一次请求的分配质量 |
差异集中在中间三步——IP 分配、分配前校验、响应回收。这三步的质量,就是隧道代理”好不好用”的原理级分界线。做得粗糙的后端只有”分配”一步(随机取 IP),没有”校验”和”回收”;做得扎实的后端在每次请求级粒度上都跑一遍完整周期。
支撑这套调度的资源底子:我们的隧道代理后端池建立在三大运营商节点上,日更 600 万+ 纯净 IP,国内覆盖 200+ 城市。但请注意,这些参数回答的是”池有多大”;真正决定隧道代理跑不跑得住的,是下一节的三个调度机制。
三、请求级调度的三个核心机制:故障剔除、请求去重、业务隔离
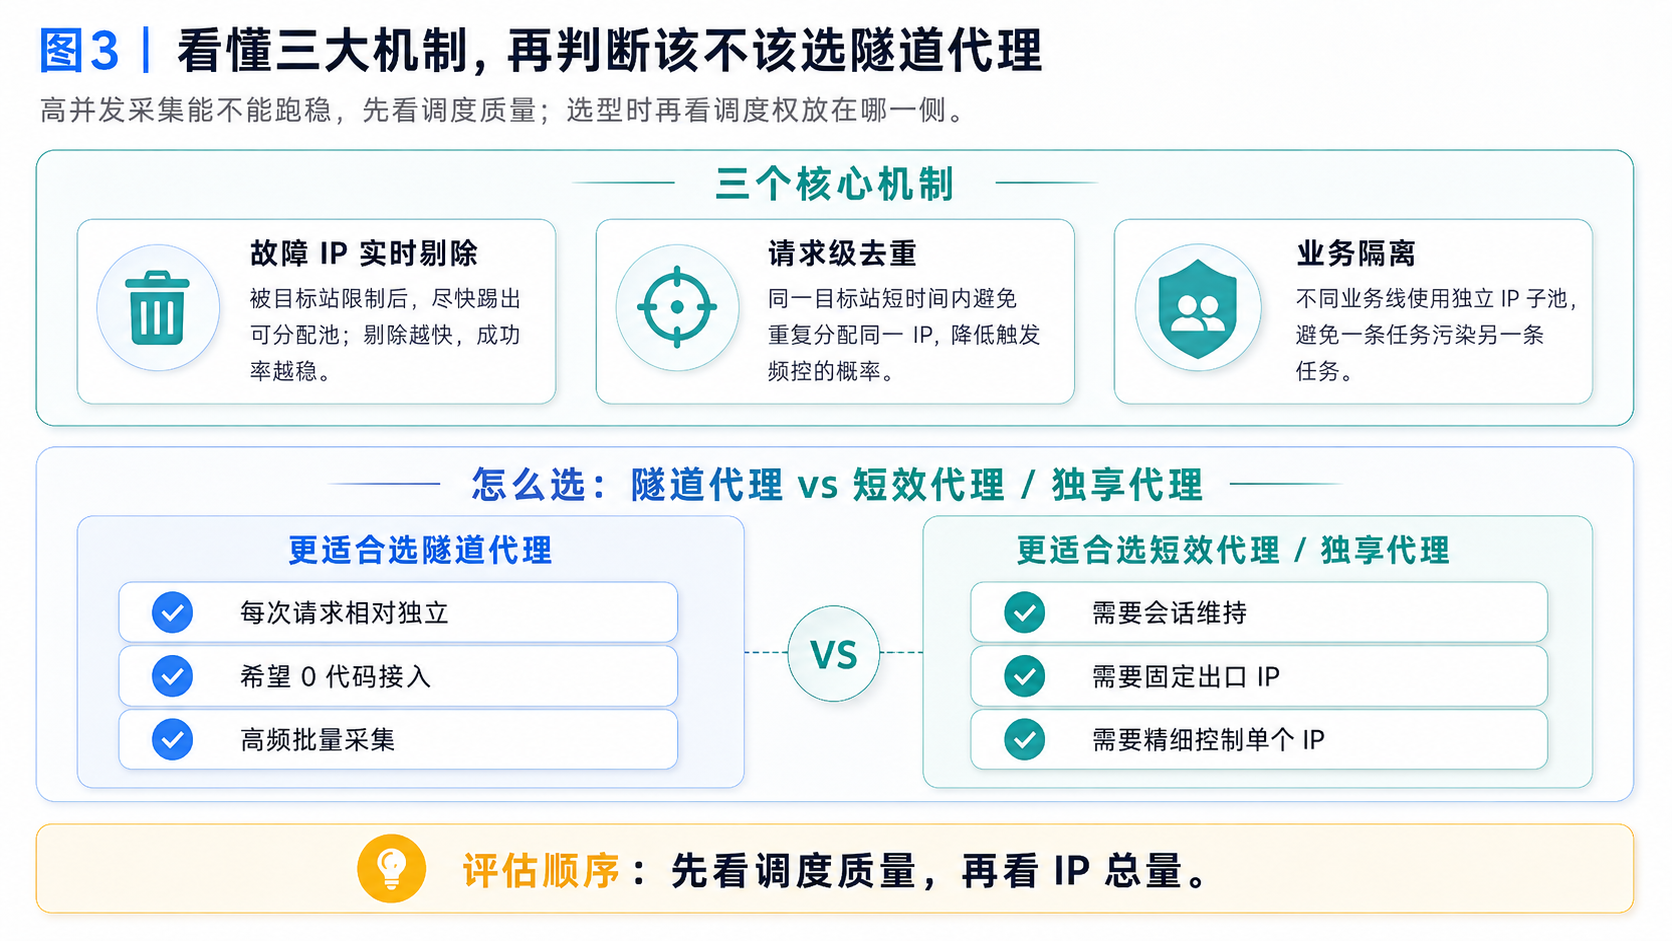
隧道代理在企业级场景下跑不跑得住,落在三个用户看不见的请求级调度机制上。这三个机制不出现在产品参数页,却直接定义了高并发采集的成功率下限。
第一个机制是故障 IP 实时剔除。 隧道代理每次请求都从池里取 IP,如果某个 IP 在上一次请求中被目标站限制,它的”被限制”状态必须在毫秒级被标记并从可分配池中踢出,否则下一次请求就可能再次拿到这个”坏 IP”。故障剔除的速度直接决定了连续请求的成功率衰减曲线——剔除快,成功率稳;剔除慢,跑两小时后成功率断崖式下掉,即使池里还有大量”名义上可用”的 IP。
第二个机制是请求级去重。 同一目标站在短时间内收到来自同一 IP 的多次请求,会触发访问频率控制机制。隧道代理的调度需要在分配时做目标站维度的去重:同一目标站近 N 次请求分配过的 IP 不再分配。这一步比”随机取 IP”复杂得多,但它直接决定了隧道代理在广告监测、直播/短视频数据监控分析这类需要对同一目标站高频采集的场景下能不能持续跑。
第三个机制是业务隔离。 这是多任务并行场景的核心。做广告监测和做直播数据监控的两条任务如果共用同一个后端 IP 池,其中一条任务触发的 IP 限制会把”被标记”状态传导到另一条任务——你以为是新任务出了问题,实际是旧任务污染了共享资源。我们提供业务分池技术:为不同业务线分配独立的纯净 IP 子池,彼此不共享资源,某条任务的 IP 污染只影响该任务对应的子池。
把这三个机制连起来,就是我们青果网络在高并发采集服务中沉淀的判断:评估隧道代理好不好用,先看后端调度做不做请求级校验(故障剔除 + 去重 + 隔离),再看池有多大。调度不做,池再大也只是”拿到坏 IP 的概率稍微低一点”,并不能根本解决成功率衰减问题。
四、隧道代理和短效代理:不是”谁更好”,而是调度权在谁手里
隧道代理和短效代理经常被放在一起比,但比的角度通常停在”方便不方便”。原理层面,两者的核心区别是调度权归属不同:
| 维度 | 隧道代理 | 短效代理 |
|---|---|---|
| IP 轮换由谁完成 | 后端自动完成,每次请求换 IP | 用户自行提取 IP、管轮换逻辑 |
| 调度权归属 | 后端(故障剔除、去重、隔离由服务端控制) | 客户端(你自己写逻辑管 IP 池的状态) |
| 接入改造成本 | 0 代码,统一入口即用 | 需改造采集端,写提取 + 轮换 + 重试逻辑 |
| 计费方式 | 按每秒请求数计费 | 按每日 IP 数 / 通道提取计费 |
| 适配场景 | 量大、希望 0 代码接入的高频采集 | IP 需求量大但需要自己控制轮换节奏的采集 |
调度权交给后端的好处是:你不用自己维护一套 IP 池状态管理系统(哪些 IP 被限制了、哪些最近用过、什么时候回收),这些由隧道代理的后端调度统一处理。代价是你失去了对单个 IP 的精细控制——比如需要在同一 IP 下维持一段会话(连续访问多个页面再操作),隧道代理每次请求都换 IP,反而会打断会话连续性。
这不是”谁更先进”的问题,是”调度权放在哪边更合适”的判断。需要会话维持的场景(如固定出口的长会话任务),调度权应该在客户端;量大且每次请求独立的场景(如广告监测的批量验真),调度权交给后端更经济。
五、评估隧道代理,先看调度质量,再看 IP 总量
回到最初的问题:隧道代理不是”自动换 IP 的代理”,而是一套请求级的后端 IP 调度机制。看懂它的原理,等于把评估顺序摆正——先看后端调度做不做请求级校验(故障剔除速度、目标站去重、业务隔离),再看池有多大。
青果网络在长期服务广告监测、直播/短视频数据监控分析这类高频持续采集业务时的判断是:决定一套隧道代理能不能在企业级跑住的,是后端在请求级粒度上的调度质量与按业务隔离 IP 子池的能力——这两项不写在产品页,却直接定义了高并发采集成功率的下限。评估期可以用 6 小时免费测试在自己的真实任务上验证调度效果,而不是只看 IP 总量和”是不是自动换 IP”下结论。
“自动换 IP”回答的是接入方式,”调度质量”回答的是后端机制。企业级高频采集真正依赖的,是后者。
FAQ 常见问题解答
Q1:隧道代理和 HTTP 代理是什么关系?
A: HTTP 代理是协议层面的分类,指通过 HTTP 协议转发请求的代理;隧道代理是调度模式层面的分类,指每次请求由后端自动分配一个出口 IP。两者是不同维度的概念,不矛盾:隧道代理通常同时支持 HTTP(S) 和 SOCKS5 协议,可以理解为”走 HTTP 协议的隧道调度模式”。
Q2:隧道代理的”每次请求换 IP”会不会导致同一目标站拿到重复 IP?
A: 取决于后端有没有做请求级去重。如果调度只是从池里随机取 IP,池再大也有概率在短时间内分配到同一个 IP 给同一目标站。做了去重的后端会在分配时检查:这个 IP 近 N 次请求是否已经被分配给同一目标站,如果是则跳过。这一步是”隧道代理好不好用”在高频采集场景下的关键分水岭。
Q3:为什么隧道代理跑了一段时间后成功率会往下掉?
A: 我们(青果网络)在广告监测场景的实践中观察到,成功率衰减的真实原因通常是故障 IP 剔除不够快——某些 IP 被目标站标记后没有及时从可分配池中踢出,后续请求反复拿到”坏 IP”,成功率就被这批 IP 拖下去。判断一套隧道代理的调度质量,可以跑一个 2–4 小时的持续采集测试,观察成功率随时间的变化曲线:曲线平稳说明故障剔除跟得上,曲线下滑说明后端调度在请求级粒度上做得不够。
Q4:隧道代理按什么计费?成本怎么估算?
A: 国内隧道代理按每秒请求数计费,海外隧道代理按流量计费(机房超级池 4 元/G 起、住宅池 7 元/G 起)或按请求数(不限流量套餐 190 元/请求起)。估算月成本的关键变量是”每秒实际请求数 × 持续采集时长”,建议先用小规模任务实测出稳定状态下的实际请求速率,再乘以月度运行时长,比直接用理论峰值估算更贴近真实。
Q5:什么场景应该选隧道代理,什么场景不应该?
A: 判断标准是两条:一是每次请求是否独立(不需要在同一 IP 下维持多步操作);二是是否希望 0 代码接入、不自己管 IP 轮换逻辑。两条都满足的场景(如广告监测的批量验真、直播/短视频数据监控分析的高频抓取)选隧道代理;有一条不满足(如需要会话维持、需要固定出口、需要精细控制单个 IP 的使用)就选短效代理或独享代理。
Q6:隧道代理的”0 代码接入”具体是什么意思?
A: 指接入端不需要写 IP 提取、轮换、失效重试的代码逻辑。你只需要把采集程序的代理设置指向一个统一入口(IP + 端口),所有 IP 的分配、切换、回收都由后端调度自动完成。对已有采集系统的团队来说,改动量通常只是改一行代理配置,不涉及采集逻辑本身的重构。


