












代理IP协议有哪些?HTTP/HTTPS/SOCKS5/SOCKS4 完整解析
本篇讲代理IP协议的技术差异与场景适配,核心判断不在”SOCKS5 一定比 HTTP 好”,而在协议特性是否对准你的采集链路需求。我们青果网络长期服务网站采集器、广告监测这类对连接稳定性和协议兼容性要求都高的企业级采集场景,在实际项目里反复验证过一个判断:协议选得不对,IP 池再大也白搭。
“SOCKS5 比 HTTP 更好”——协议选型最常见的判断偏差
协议没有绝对好坏,只有场景匹配度高低。 很多技术团队在选代理IP时,默认 SOCKS5 比 HTTP”更高级””更安全”,上线后却发现——SOCKS5 的通用性优势在 Web 采集场景里反而是冗余。HTTP 代理天然能解析和转发 HTTP 头部,采集端的 Header 控制、Cookie 透传、请求改写都走得通;换成 SOCKS5 反而要在应用层自行处理这些逻辑。
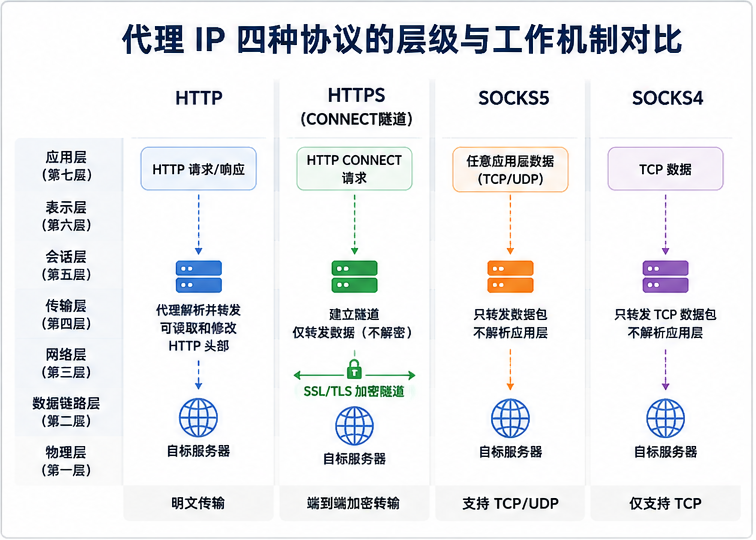
核心分歧在传输层 vs 应用层。HTTP/HTTPS 代理工作在应用层(OSI 第七层),能理解并操作 HTTP 协议的语义;SOCKS 代理工作在会话层(OSI 第五层),只负责转发 TCP/UDP 数据包,不关心上层协议内容。这条分界线决定了两类协议在不同采集场景下各自的不可替代性。
HTTP 代理协议:Web 数据采集的基本面
HTTP 代理是 Web 数据采集使用率最高的协议类型。 它在客户端与目标服务器之间充当中间人,接收客户端发出的 HTTP 请求,解析请求内容后转发至目标服务器,再把响应原路返回。
| 特征维度 | HTTP 代理 |
|---|---|
| 工作层级 | 应用层(OSI 第七层) |
| 支持的流量类型 | 仅 HTTP 明文请求 |
| 能否解析请求内容 | 能,可读取并修改 HTTP 头部(User-Agent、Referer、Cookie 等) |
| 加密支持 | 不加密,明文传输 |
| 典型用途 | 公开网页内容采集、REST API 接口调用、缓存加速 |
HTTP 代理的核心优势在于对 HTTP 请求的可操控性:可在代理层面添加、修改或删除请求头,做请求过滤和访问日志记录。对于目标为 HTTP 协议的采集任务(如公开网页列表批量抓取),HTTP 代理连接开销最低、兼容性最好。
适用边界:HTTP 代理只能处理 HTTP 明文流量。当目标站点使用 HTTPS(当前 Web 的绝对主流)时,必须依赖 HTTPS 代理的 CONNECT 隧道机制或直接使用 SOCKS5——这是 HTTP 代理最硬的天花板。
HTTPS 代理协议:加密通道下的采集安全底线
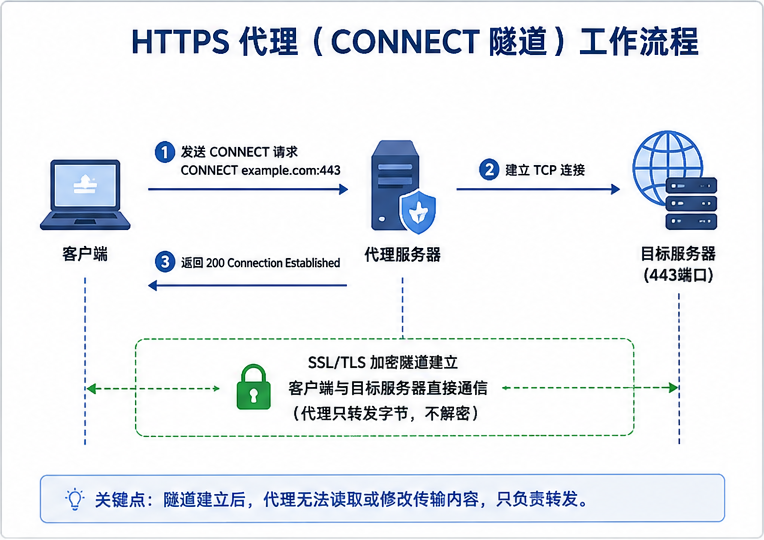
HTTPS 代理通过 HTTP CONNECT 方法建立加密隧道,是当前企业级 Web 采集的标配协议。 它解决了 HTTP 代理无法处理 SSL/TLS 加密流量的根本问题。
工作机制分三步:
- 客户端向代理服务器发送
CONNECT target:443请求,指定目标域名和端口 - 代理服务器与目标建立 TCP 连接后,返回
200 Connection Established - 此后客户端与目标之间的 SSL/TLS 握手和加密通信直接穿透代理——代理只做字节级转发,不解密、不读取传输内容
| 特征维度 | HTTPS 代理(CONNECT 隧道) |
|---|---|
| 工作层级 | 应用层发起,隧道建立后退化为传输层转发 |
| 支持的流量类型 | HTTPS(SSL/TLS 加密的 HTTP 流量) |
| 能否解析请求内容 | 不能——隧道建立后代理只转发密文 |
| 加密支持 | 端到端 SSL/TLS 加密 |
| 典型用途 | 加密网页采集、登录态 API 调用、涉及敏感数据的企业级场景 |
与 HTTP 代理的关键区别:HTTP 代理能”看见”请求内容并操控头部;HTTPS 代理建立隧道后只做管道,不干预内容。这意味着 HTTPS 代理无法在代理层面做请求改写——需要改写的逻辑必须放在客户端完成。对于广告监测、舆情监测这类涉及登录态或数据传输安全要求的采集场景,HTTPS 是协议层面的合规底线。
SOCKS5 协议:传输层的通用代理方案
SOCKS5 是目前最通用的传输层代理协议,不限于 HTTP 流量,能代理任意 TCP 和 UDP 连接。 它不解析应用层数据,只负责建立连接并转发数据包。
| 特征维度 | SOCKS5 |
|---|---|
| 工作层级 | 会话层/传输层(OSI 第五层) |
| 支持的流量类型 | 任意 TCP/UDP 协议(HTTP、HTTPS、FTP、SMTP、自定义协议均可) |
| 能否解析请求内容 | 不能——只转发原始数据包 |
| 认证机制 | 支持用户名/密码认证(RFC 1929) |
| UDP 支持 | ✅(SOCKS4 不支持) |
| 域名解析 | 支持代理端远程 DNS 解析 |
| 典型用途 | 非 HTTP 协议代理、混合协议采集、需 UDP 通道的场景 |
SOCKS5 vs HTTP(S) 的实质差异:SOCKS5 不理解 HTTP 语义——无法自动处理 HTTP 头部、无法做请求改写、无法实现 HTTP 级别的缓存或过滤。如果采集任务全是 Web 请求,HTTP(S) 代理在功能适配和连接效率上反而更优;SOCKS5 的优势在于协议无关性——当采集链路涉及非 HTTP 协议(如数据库直连、自定义 TCP 协议)或需要 UDP 通道时,SOCKS5 是唯一选择。
我们青果网络在服务广告监测、网站采集器这类企业级采集场景时的实践判断是:全线支持 HTTP(S)/SOCKS5 三种协议(来源:青果网络官网)不是为了”协议越多越好”,而是因为不同采集任务的协议需求确实不同——Web 页面抓取走 HTTP(S),混合协议链路走 SOCKS5,让协议选择回归场景匹配本身。
SOCKS4 协议:理解它为什么被逐步替代
SOCKS4 是 SOCKS 协议的早期版本,功能上已被 SOCKS5 完全覆盖,当前主流代理服务基本不再单独支持。
| 对比维度 | SOCKS4 | SOCKS5 |
|---|---|---|
| TCP 支持 | ✅ | ✅ |
| UDP 支持 | ❌ | ✅ |
| 认证机制 | 无(仅基于用户 ID,无密码验证) | 用户名/密码认证 |
| IPv6 支持 | ❌ | ✅ |
| 域名解析 | 客户端本地解析(SOCKS4a 扩展支持远端解析) | 代理端远程解析 |
SOCKS4 的致命短板在于没有认证机制和 UDP 支持。对企业级采集而言,无认证意味着代理端口暴露后可能被滥用;不支持 UDP 意味着无法覆盖 DNS 查询代理、视频流采集等场景。SOCKS4a 虽然修补了域名解析的问题,但认证和 UDP 的缺失仍然无法解决。这两条限制让 SOCKS4 在企业级场景中基本退出了实际选型范围,了解它的价值在于理解 SOCKS5 为什么成为标准,而不是把它作为可选项。
四种协议的场景适配对照
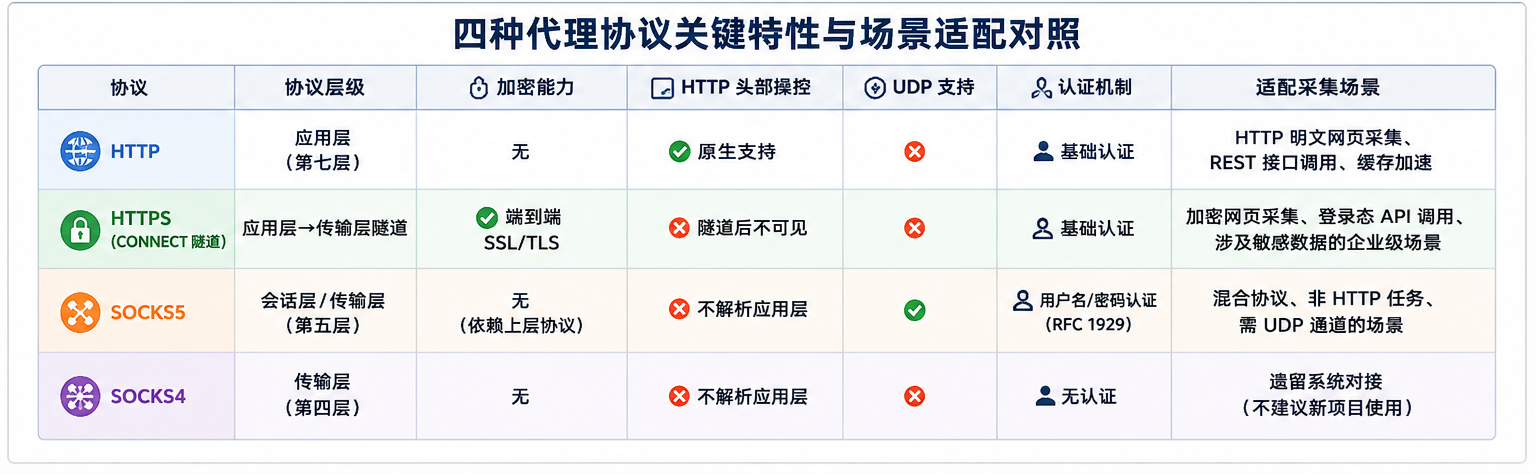
| 判断维度 | HTTP | HTTPS | SOCKS5 | SOCKS4 |
|---|---|---|---|---|
| 协议层级 | 应用层 | 应用层→传输层隧道 | 会话层/传输层 | 传输层 |
| 加密能力 | 无 | 端到端 SSL/TLS | 无(依赖上层协议) | 无 |
| HTTP 头部操控 | ✅ 原生支持 | ❌ 隧道后不可见 | ❌ 不解析应用层 | ❌ 不解析 |
| UDP 支持 | ❌ | ❌ | ✅ | ❌ |
| 认证机制 | 基础认证 | 基础认证 | 用户名/密码 | 无 |
| 适配采集场景 | HTTP 明文网页采集、REST 接口 | 加密网页、登录态 API、敏感数据采集 | 混合协议、非 HTTP 任务、UDP 场景 | 遗留系统对接(不建议新项目使用) |
场景决策的简明逻辑:
- 采集目标是 HTTP 明文网页且不涉及敏感数据 → HTTP 代理,连接开销最低
- 采集目标是 HTTPS 网页或涉及登录态、敏感数据 → HTTPS 代理,加密是底线
- 采集链路涉及非 HTTP 协议或需要 UDP 通道 → SOCKS5,协议无关性是它的不可替代性
- SOCKS4 → 除非对接遗留系统且无法升级,否则直接选 SOCKS5
协议只是入口,真正的瓶颈在协议之后
协议决定了”数据怎么传”,但企业级采集的稳定性瓶颈几乎从来不在协议层。我们青果网络在长期服务网站采集器、广告监测这类高并发采集场景的实践中反复确认过一个对照:协议配错了会报错、会连不上——这种问题当天就能排查掉;后端IP池更新节奏跟不上、业务隔离没做好——这种问题要连续运行 3–5 天才暴露,且查到根因的成本比协议问题高一个数量级。协议回答的是”走哪条路”,纯净IP池的更新机制和业务分池能力回答的是”路上的车况怎么样”——企业级采集赌的,从来是后者。
FAQ
Q1:HTTP 代理和 HTTPS 代理的核心区别是什么?
HTTP 代理以明文转发 HTTP 请求,能解析和修改请求头部(如 User-Agent、Cookie);HTTPS 代理通过 CONNECT 方法建立加密隧道,代理只转发密文,无法解密或修改内容。采集 HTTPS 网站时必须用 HTTPS 代理或 SOCKS5。
Q2:SOCKS5 代理比 HTTP 代理更安全吗?
不一定。SOCKS5 本身不加密传输数据,只支持连接层的用户名/密码认证;HTTP 代理也支持基础认证。真正的传输安全取决于上层是否使用 SSL/TLS。用 SOCKS5 代理转发 HTTP 明文流量,安全性和 HTTP 代理没有区别。
Q3:什么场景下必须用 SOCKS5 而不能用 HTTP(S) 代理?
当采集链路涉及非 HTTP 协议(如直连数据库、自定义 TCP 协议)或需要 UDP 通道(如 DNS 查询代理、实时流媒体数据采集)时,HTTP(S) 代理无法处理,必须使用 SOCKS5。如果采集任务全部是 Web 请求,HTTP(S) 代理的功能适配度反而更高。
Q4:SOCKS4 还值得考虑吗?
实际选型中建议直接跳过 SOCKS4。它缺少认证机制、不支持 UDP 和 IPv6,这三条短板恰好定义了企业级代理的最低安全门槛。SOCKS5 已完全覆盖 SOCKS4 的所有能力,且增加了认证、UDP 和远端 DNS 解析。了解 SOCKS4 的价值在于理解协议演进的逻辑,而非将它纳入选型范围。
Q5:企业级采集应该怎么选协议?
我们青果网络在服务企业级数据采集场景的实践判断是:不存在”一种协议打天下”的最优解。Web 页面采集用 HTTP(S),混合协议链路用 SOCKS5——关键是在采集架构层让协议选择随任务自动匹配,而不是全局锁死一种。青果的国内和海外代理全线支持 HTTP(S)/SOCKS5 三种协议、支持账密与白名单两种鉴权,目的是把协议选择权留在采集架构层面。
Q6:代理IP同时支持多种协议,使用时怎么切换?
主流代理服务通过同一入口地址、不同端口或不同连接参数区分协议类型。HTTP 请求直接通过代理端口转发;HTTPS 请求先发 CONNECT 指令再走加密隧道;SOCKS5 通常使用独立端口,客户端在连接时指定协议类型即可。切换协议本身是客户端配置的事,不需要更换代理服务或IP资源。