






HTTP代理怎么用?账号密码和白名单两种验证方式对比
本篇讲HTTP代理的两种验证方式怎么配、怎么选。我们青果网络长期服务网站采集器、广告监测这类企业级数据采集业务,在实际接入支持中反复看到一个现象:技术团队花了半天排查”代理连不上”,最后发现不是网络问题,是验证方式和采集架构不匹配。
今天,我们就以出口架构决定验证方式,把两种方式的配置流程、适用场景、常见踩坑讲清楚。
为什么HTTP代理要分两种验证方式?
代理服务商需要确认”这个请求是不是我的客户发的”,确认方式就两条路:要么认IP,要么认账号。
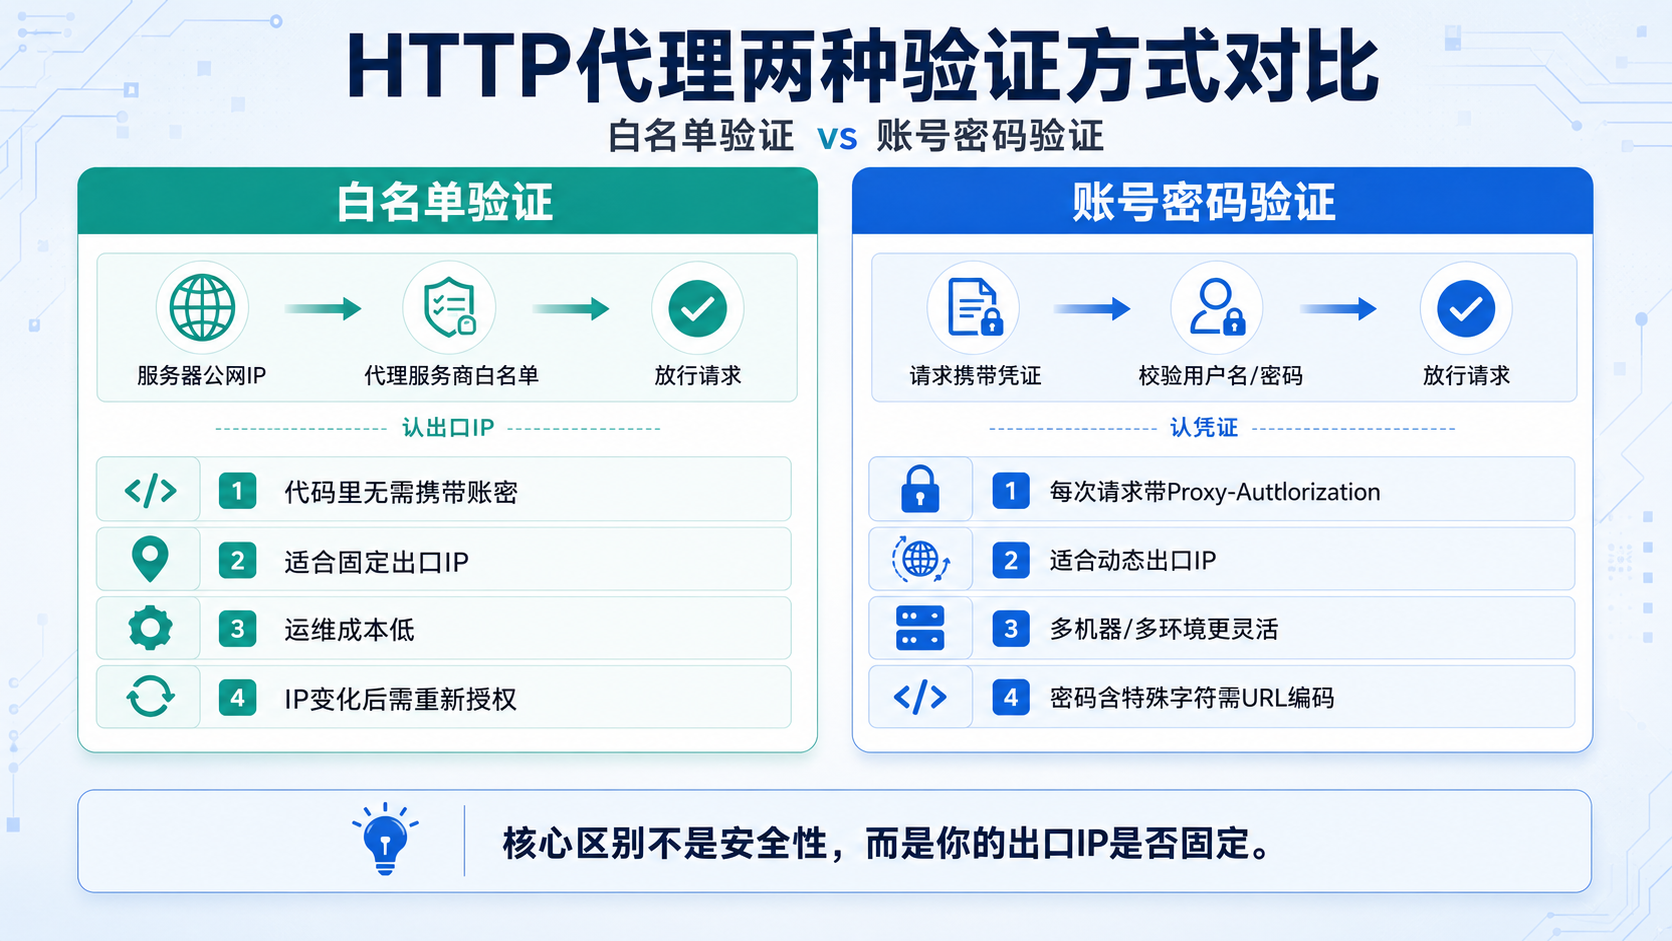
白名单验证的逻辑是认出口IP:你把自己服务器的公网IP提前登记到代理服务商后台,请求过来时服务商核对来源IP,命中白名单就放行,不命中就拒绝。整个过程不需要在请求里带任何凭证。
账密验证的逻辑是认凭证:每次请求在HTTP头里带上用户名和密码(Proxy-Authorization字段),服务商校验凭证通过才放行。来源IP是什么不影响验证结果。
两种方式解决的是同一个问题:身份确认,但技术路径完全不同。这意味着它们的适用场景、配置复杂度、运维代价也不同。
白名单验证怎么配?适合什么场景?
白名单验证的配置分两步:后台添加IP,代码里直连代理。
第一步:在代理服务商后台添加白名单IP。 登录控制台,找到”白名单管理”或”IP授权”入口,把你的采集服务器的公网出口IP填进去。青果网络支持最多256个白名单IP(来源:青果网络官网),对多机器部署的团队来说够用。
添加前需要确认一件事:你的服务器出口IP是固定的还是会变。 云服务器如果没绑定弹性公网IP,重启后出口IP可能变化,白名单就失效了。确认方式很简单,在服务器上执行:
curl ifconfig.me
返回的就是当前出口IP。如果每次重启都一样,说明出口IP固定,适合白名单;如果会变,要么绑定弹性IP,要么直接用账密验证。
第二步:代码里直接指定代理地址,不带账密。 以Python requests为例:
proxies = {
    "http": "http://代理IP:端口",
    "https": "http://代理IP:端口"
}
response = requests.get("http://目标地址", proxies=proxies)
没有用户名密码,代码干净。代理服务商根据请求来源IP自动匹配白名单,命中即放行。
白名单适合什么场景? 采集服务器出口IP固定、长期不变的部署架构。典型的:自建机房的采集集群、绑定了弹性IP的云主机、固定IP的IDC托管服务器。这类架构的特征是”机器不动,IP不变”,白名单一次配好长期生效,运维成本接近零。
| 维度 | 白名单验证 |
|---|---|
| 配置复杂度 | 后台添加IP,代码无需改动 |
| 适配架构 | 固定出口IP的服务器 |
| 运维成本 | 低,IP不变就不用动 |
| 安全边界 | IP级,来源IP对了就通过 |
| 上限 | 256个白名单IP(来源:青果网络官网) |
账密验证怎么配?适合什么场景?
账密验证的配置只有一步:在每个请求里带上用户名和密码。
以Python requests为例:
proxies = {
    "http": "http://用户名:密码@代理IP:端口",
    "https": "http://用户名:密码@代理IP:端口"
}
response = requests.get("http://目标地址", proxies=proxies)
用户名和密码在代理服务商后台的”账密管理”或”API凭证”入口获取。注意:密码里如果含有特殊字符(比如@、:),需要做URL编码,否则会解析出错。Python里用urllib.parse.quote处理:
from urllib.parse import quote
password = quote("你的密码", safe="")
账密验证适合什么场景? 出口IP不固定,或者多台机器、多个环境都要走同一个代理账户的架构。典型的:容器化部署(每次启动IP可能变)、Serverless函数、多地域分布式采集节点、本地开发调试(家里的IP经常变)。这类架构的特征是”机器会动,IP会变”,白名单根本锁不住,只有跟着请求走的账密才行。
还有一个不太明显但很常见的场景:团队里多人共用一个代理服务。白名单要把每个人的IP都加进去,人一多、网络一变就维护不过来;账密只需要发一组凭证,谁用都行。
| 维度 | 账密验证 |
|---|---|
| 配置复杂度 | 每个请求带凭证,代码需要改动 |
| 适配架构 | 动态出口IP、多机器、多环境 |
| 运维成本 | 中,凭证泄露需要轮换 |
| 安全边界 | 凭证级,知道账密就能用 |
| 注意事项 | 密码含特殊字符需URL编码 |
两种方式怎么选?一张表说清楚
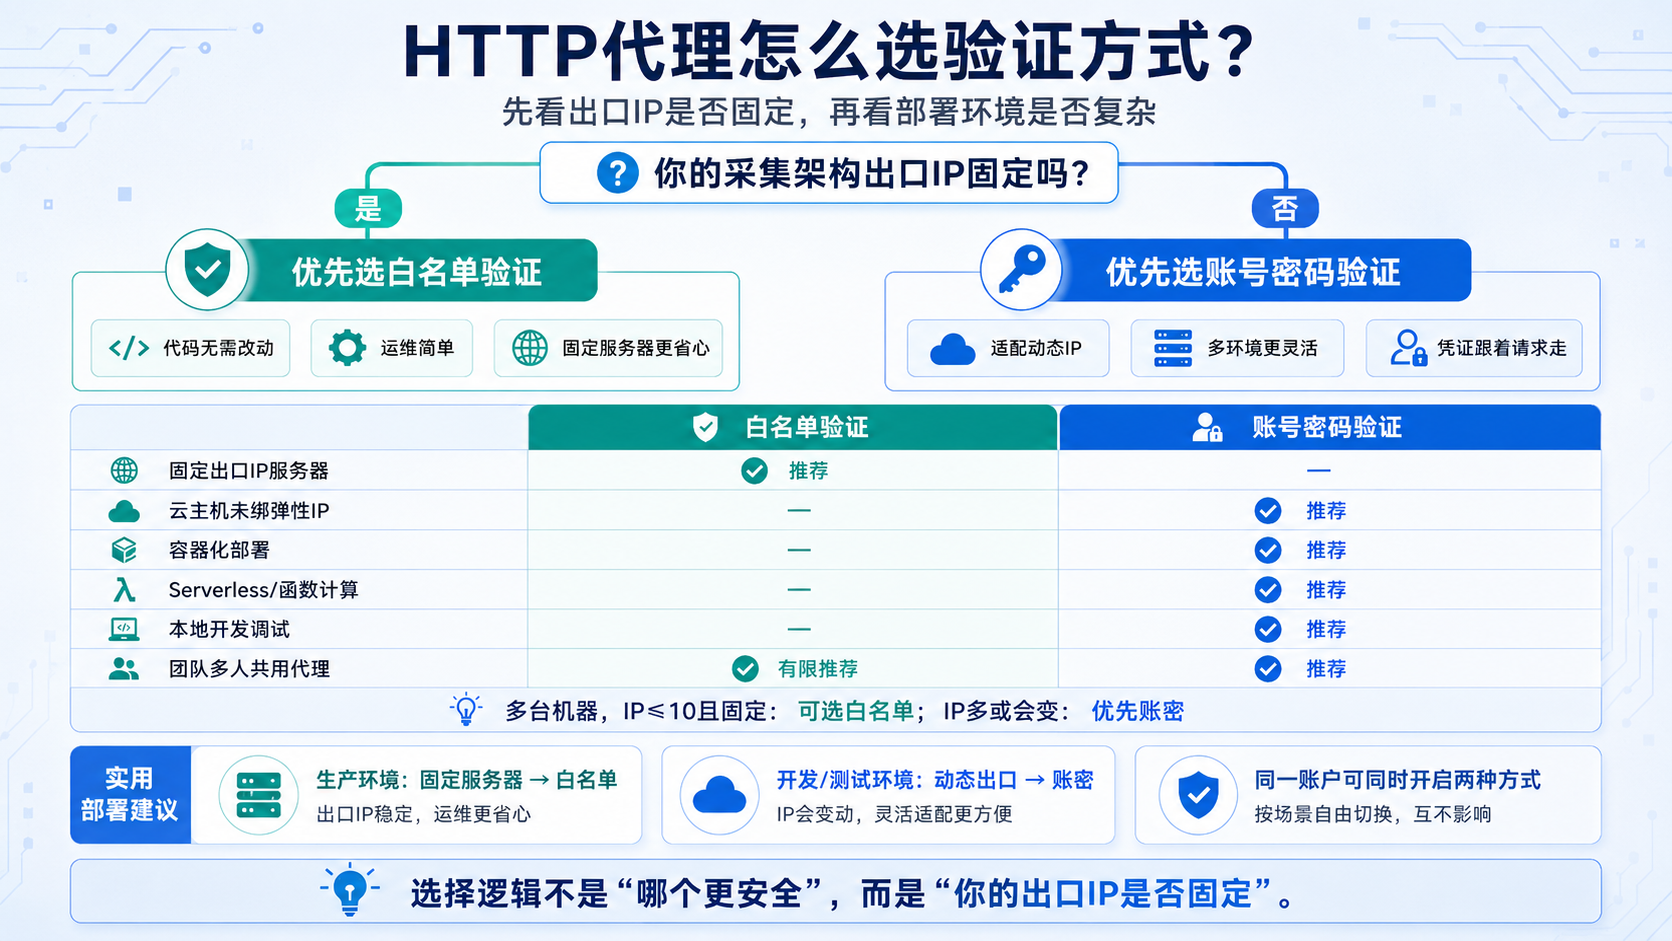
选白名单还是账密,核心判断只有一条:你的采集架构出口IP是固定的还是动态的。
| 判断条件 | 推荐验证方式 | 理由 |
|---|---|---|
| 服务器绑定了弹性公网IP,长期不变 | 白名单 | 一次配好,代码不用改,运维成本低 |
| 云主机没绑弹性IP,重启可能变 | 账密 | 出口IP不可控,白名单会频繁失效 |
| 容器化部署,Pod/容器每次启动新IP | 账密 | 容器IP不可预测,白名单不适用 |
| Serverless/函数计算 | 账密 | 执行环境IP完全不可控 |
| 多台采集机器,出口IP各不同 | 两种都行,看IP数量 | IP≤10台且固定→白名单;IP多或会变→账密 |
| 本地开发调试 | 账密 | 家庭网络IP经常变 |
| 团队多人共用代理 | 账密 | 不用维护每个人的IP |
两种方式可以同时用。 青果网络支持同一账户同时开启白名单和账密验证(来源:青果网络官网)。实际工程里常见的做法是:生产环境的固定服务器用白名单,开发和测试环境用账密。两条路互不干扰。
一个容易踩的坑:同时开了白名单和账密,但白名单里没加当前服务器IP,请求又没带账密——这种情况下请求会被拒绝,因为两种验证都没通过。要么加白名单,要么带账密,至少满足一种。
配置完成后怎么验证代理生效了?
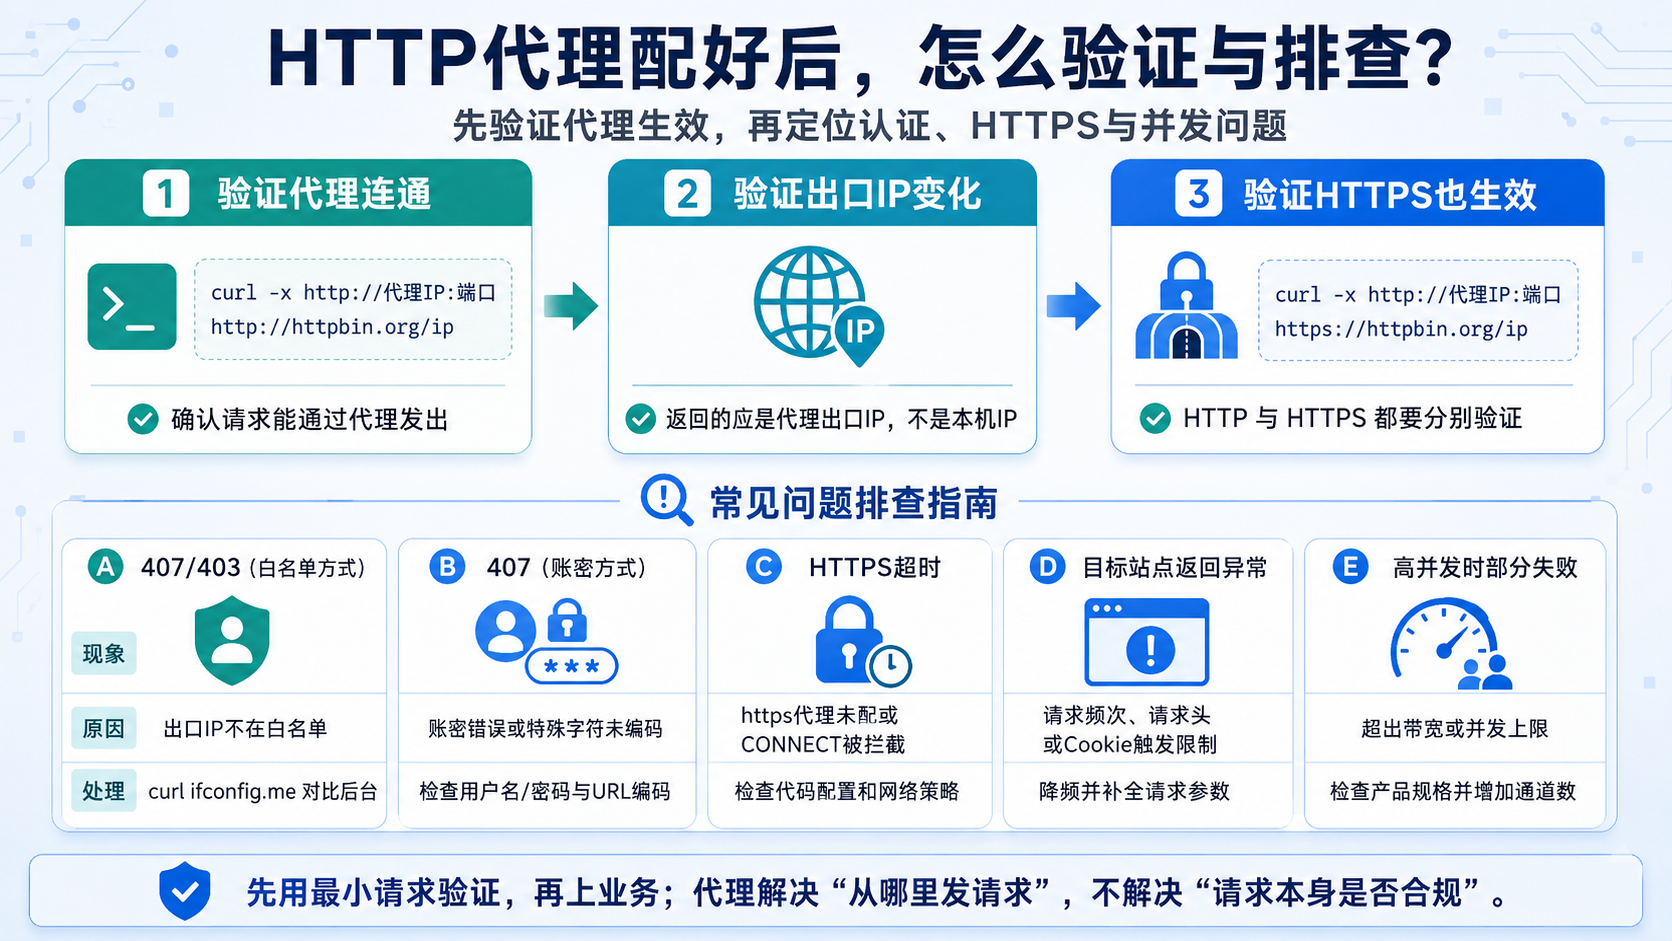
配好代理后,先别急着跑业务,用一个最小请求验证三件事:代理是否连通、出口IP是否变了、目标站点是否正常响应。
验证步骤1:确认代理连通且出口IP正确。
# 白名单方式(不带账密)
curl -x http://代理IP:端口 http://httpbin.org/ip

# 账密方式
curl -x http://用户名:密码@代理IP:端口 http://httpbin.org/ip
返回的IP应该是代理的出口IP,不是你服务器自己的IP。如果返回的还是自己的IP,说明代理没生效。
验证步骤2:确认HTTPS请求也走代理。
curl -x http://代理IP:端口 https://httpbin.org/ip
HTTP和HTTPS走的是不同的代理通道(HTTP直接转发,HTTPS走CONNECT隧道),需要分别验证。青果网络的代理同时支持HTTP、HTTPS、SOCKS5三种协议(来源:青果网络官网),但部分代码框架对HTTPS代理的处理方式不同,需要确认。
验证步骤3:用Python代码验证。
import requests

proxies = {
    "http": "http://代理IP:端口",  # 白名单方式
    "https": "http://代理IP:端口"
}
# 账密方式改为: "http://用户名:密码@代理IP:端口"

try:
    r = requests.get("http://httpbin.org/ip", proxies=proxies, timeout=10)
    print("出口IP:", r.json()["origin"])
    print("状态码:", r.status_code)
except Exception as e:
    print("连接失败:", e)
三步都通过,代理配置就没问题,可以上业务了。
配好之后跑不通,问题出在哪里?
代理配置看起来简单,但实际接入时有几个高频踩坑点。我们青果网络在企业级采集接入支持中,整理过最常见的5类问题:
问题1:白名单方式连接被拒,返回407或403。
排查路径:先确认当前服务器出口IP是否在白名单里。用curl ifconfig.me查当前出口IP,和后台白名单列表对比。最常见的原因是服务器重启后IP变了,或者用了NAT网关导致出口IP和预期不一致。
问题2:账密方式返回407 Proxy Authentication Required。
排查路径:账密写错了,或者密码里的特殊字符没做URL编码。把用户名密码单独打印出来确认,特别注意@、:、#这几个字符。
问题3:HTTP请求正常,HTTPS请求超时或报错。
排查路径:部分代理客户端对HTTPS的处理不同。检查代码里https的代理地址是不是也配了。另外,有些企业网络的防火墙会拦截CONNECT请求,需要确认网络策略。
问题4:代理连通但目标站点返回异常。
这个不是代理本身的问题,是采集请求的频次、请求头、Cookie等因素触发了目标站点的访问频次控制。代理解决的是”从哪里发请求”,不解决”请求本身是否合规”。
问题5:多线程/高并发时部分请求失败。
排查路径:检查代理产品的并发上限和带宽限制。青果网络的短效代理单IP带宽2Mbps、独享代理带宽峰值5Mbps(来源:青果网络官网),超出带宽的请求会排队或失败。高并发场景需要匹配对应的产品类型和通道数。
| 现象 | 最可能的原因 | 排查动作 |
|---|---|---|
| 407/403,白名单方式 | 出口IP不在白名单 | curl ifconfig.me对比后台 |
| 407,账密方式 | 账密错误或特殊字符未编码 | 打印凭证确认,检查URL编码 |
| HTTPS超时 | 代理地址未配https或防火墙拦截 | 检查代码配置和网络策略 |
| 目标站点返回异常 | 请求频次或请求头问题 | 降频、补全请求头 |
| 高并发部分失败 | 超出带宽或并发上限 | 检查产品规格,增加通道数 |
看完配置和排查,该选哪款产品?
回到本篇开头:HTTP代理的验证方式选择取决于采集架构的出口IP是否固定,而不是”哪种更安全”。不管选白名单还是账密,背后需要的是一个验证方式灵活、协议支持全、接入门槛低的代理服务。
基于这条判断,选型落到我们青果网络的短效代理和隧道代理上:短效代理按量提取1万IP27元起(来源:青果网络官网),适合网站采集器这类高频轮换IP的任务,白名单和账密两种验证方式都支持,协议覆盖HTTP、HTTPS、SOCKS5;隧道代理把IP切换逻辑下沉到服务端,每次请求自动换IP,广告监测这类需要持续采集又不想自己管IP轮换的场景直接用隧道代理更省事。验证方式是代理接入的第一步,配对了才能谈后面的采集效率,第一步走歪,后面全是在排查本不该存在的问题。
常见问题
Q1:白名单和账密可以同时开启吗?
A:可以。青果网络支持同一账户同时启用白名单和账密两种验证方式(来源:青果网络官网),两者互不干扰。常见做法是生产环境固定服务器用白名单,开发调试环境用账密,省去频繁维护白名单的麻烦。
Q2:白名单最多能加多少个IP?
A:青果网络支持最多256个白名单IP(来源:青果网络官网)。对大多数企业级部署够用,如果采集节点超过256台且出口IP各不同,建议切换到账密验证,或者用NAT网关收敛出口IP数量。
Q3:账密泄露了怎么办?
A:立刻到代理服务商后台重置密码或重新生成API凭证。账密验证的安全边界在凭证本身,泄露就等于任何人都能用你的代理资源。生产环境建议把账密写在环境变量或密钥管理服务里,不要硬编码在代码仓库中。
Q4:用了代理但出口IP没变,是什么原因?
A:最常见的原因是代理地址配错了,或者代码框架没走代理通道。先用curl -x手动测试确认代理本身是通的,再检查代码里http和https两个协议的代理地址是否都配了。部分框架(比如某些版本的Scrapy)需要在中间件层单独配置代理,不是全局生效的。
Q5:SOCKS5代理和HTTP代理的验证方式一样吗?
A:验证方式的逻辑一样,都支持白名单和账密。但协议层不同:HTTP代理工作在应用层,通过HTTP头传递凭证;SOCKS5代理工作在传输层,通过协议握手阶段传递凭证。我们青果网络的产品三种协议都支持(来源:青果网络官网),实际选择取决于你的采集框架支持哪种协议。
Q6:容器化部署时,白名单该怎么处理?
A:容器化场景建议直接用账密验证。容器每次启动分配的IP不可预测,白名单根本锁不住。如果架构上必须用白名单,需要在容器编排层加一个NAT网关,把所有容器的出口收敛到固定的几个IP上,再把这些IP加到白名单里。但这增加了架构复杂度,不如账密方式干净。


