















代理IP出现403怎么办?不一定是IP质量问题
本篇讲代理IP出现403的诊断逻辑,核心判断不在”IP是不是被拉黑了”,而在”请求本身有没有达到目标站点的访问规则要求”。我们青果网络长期服务网站采集器、广告监测这类高频采集场景,在实际运维中反复看到同一个模式:客户一遇403就要求换IP批次,换完依旧403:因为问题根本不在IP层。下面按现象、诊断、对策展开。
一遇403就换IP,为什么越换越不好使?
403 Forbidden在HTTP协议里的语义是”服务器理解了请求但拒绝执行”。注意,不是”你的IP被拉黑”,而是”你的请求不被接受”。这两件事差距很大。
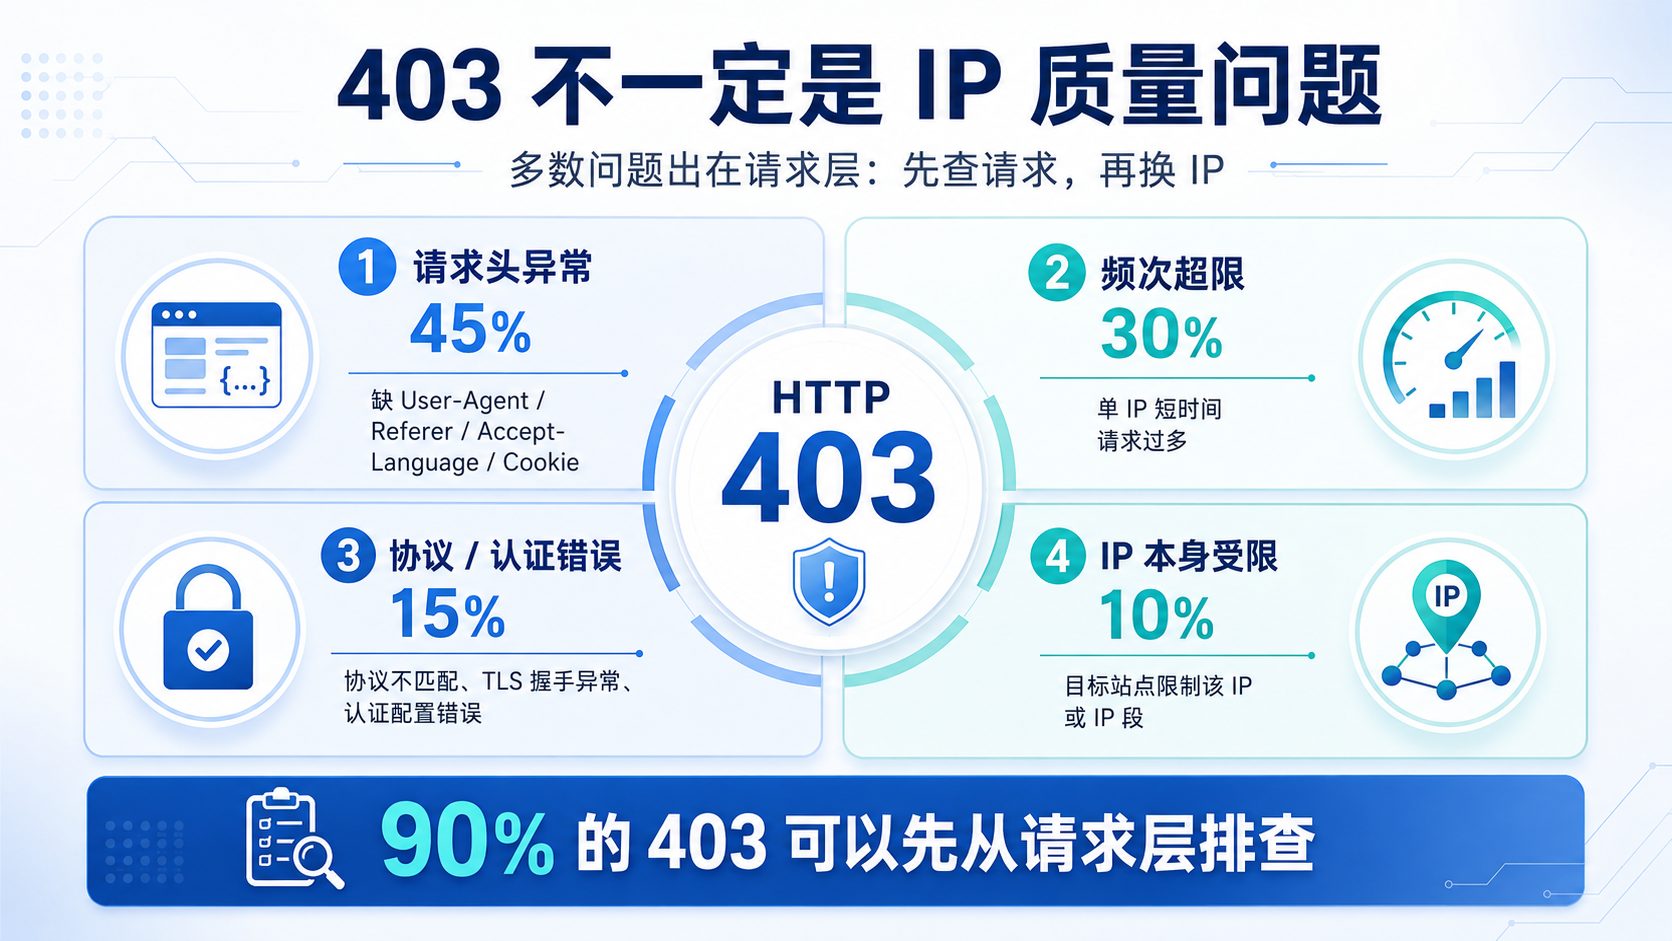
实际服务中(来源:青果实践观测,2024-2025,样本=数百个企业级采集项目),我们青果网络统计过403工单的归因分布:
| 归因类别 | 占比 | 典型表现 |
|---|---|---|
| 请求头不完整或格式异常 | 约45% | 缺User-Agent、缺Referer、Accept-Language格式不符 |
| 请求频次超出目标站点阈值 | 约30% | 同一出口短时间内请求量过高,触发频次门槛 |
| 协议或认证配置错误 | 约15% | HTTP请求打到HTTPS端口、代理认证信息填错、Cookie未传递 |
| IP本身被目标站点限制 | 约10% | 该IP段确实进入了目标站点的异常请求识别列表 |
结论很清楚:IP本身的问题只占约10%。剩下90%是请求层可以自行修复的。一上来就换IP,等于跳过了90%的可能性,直接赌那10%。赌输了还会制造新问题:频繁更换IP本身可能触发目标站点的频次门槛,反而让情况更差。
403的第一步诊断应该查什么?
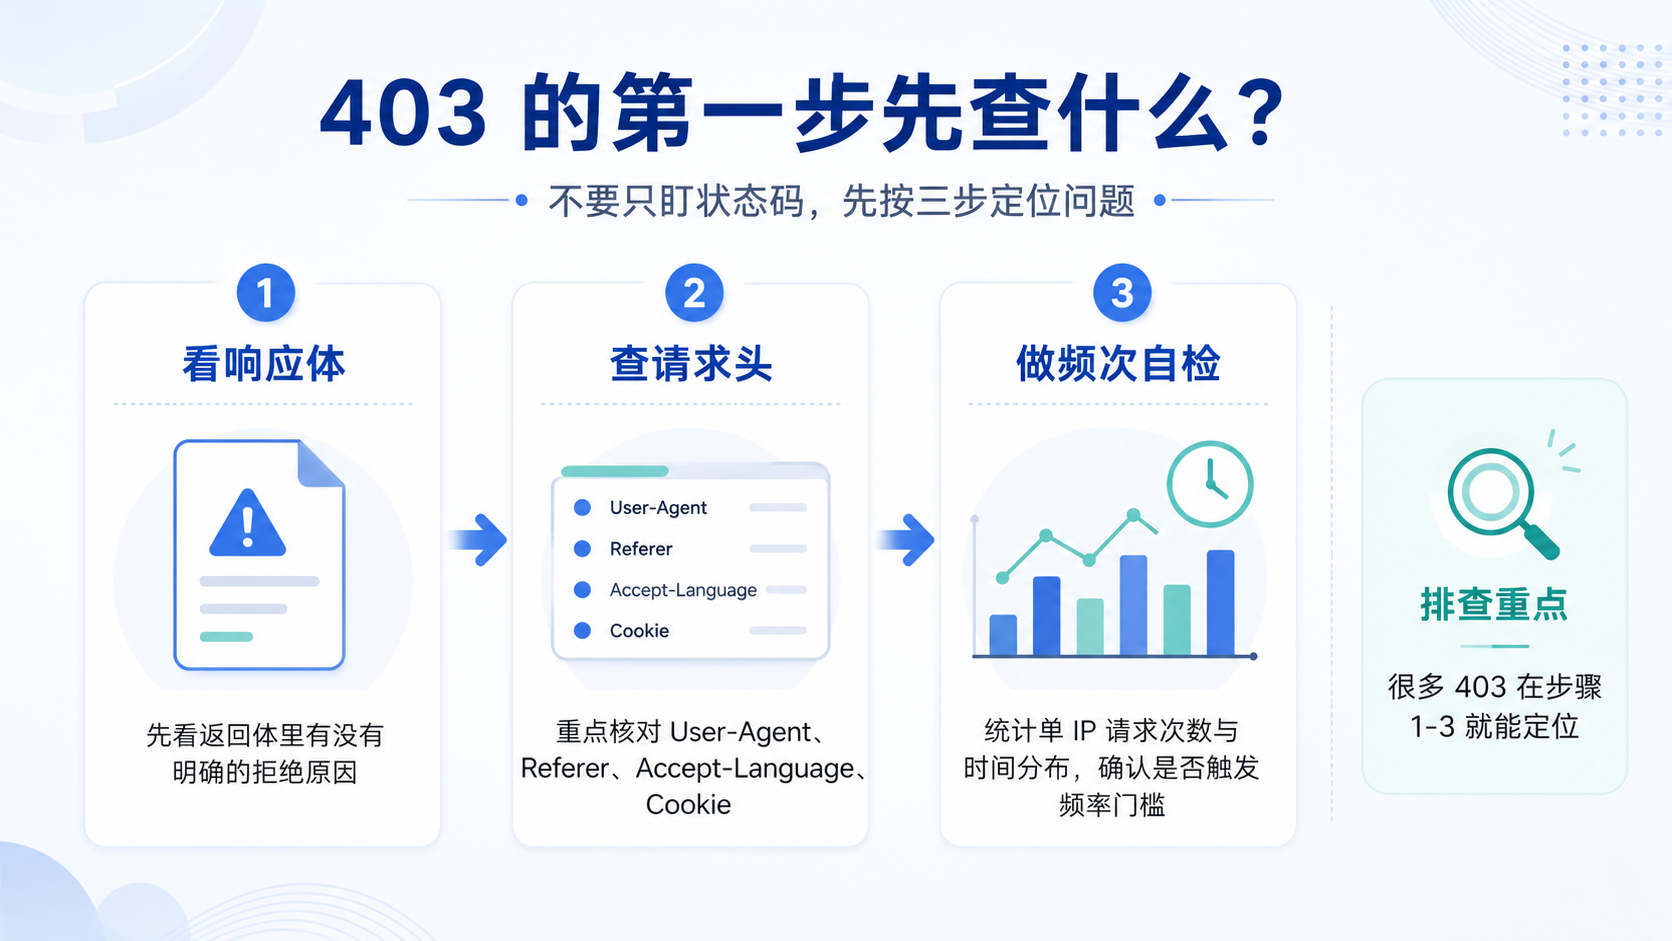
先抓原始响应,看返回体里有没有明确的拒绝原因,再逐层排查请求头、频次、协议。
诊断三步走:
第一步:看响应体,不要只看状态码。 很多目标站点的403响应体里会带具体原因,比如”Request blocked: missing User-Agent”或”Rate limit exceeded”。只盯状态码403就下”IP不行”的结论,等于放弃了最直接的线索。
第二步:对照请求头清单逐项排查。 以下是企业级采集场景中最常缺失的请求头:
| 请求头字段 | 缺失后的典型表现 | 自检方法 |
|---|---|---|
| User-Agent | 返回403或跳转到验证页 | 用curl -v确认实际发出的UA是否为空或默认值 |
| Referer | 部分站点要求来源页,缺失直接403 | 在浏览器开发者工具里抓正常请求的Referer,补到采集脚本 |
| Accept-Language | 少数站点据此判断请求合法性 | 补zh-CN,en;q=0.9即可 |
| Cookie | 需要登录态或会话保持的站点 | 确认Cookie是否在代理转发过程中丢失 |
第三步:频次自检。 同一出口IP在短时间内的请求数量是否超出目标站点的频次阈值?企业级采集中,一个常见误区是”我用了代理IP,请求就分散了”。如果代理的轮换间隔设置不合理,实际上大量请求仍然集中在少数几个出口IP上,目标站点看到的依然是同一个IP的高频访问。
自检方法:在采集日志里统计每个代理IP的实际请求次数和时间分布。如果某个IP在1分钟内发出了超过20次请求(视目标站点不同,阈值有差异),大概率会触发频次门槛。
请求头没问题,频次也控制了,还是403?
如果前两步排查完都正常,再往下查三个方向:
协议匹配。 目标站点是HTTPS,但代理配置走的HTTP CONNECT隧道没正确建立,或者TLS握手被中间节点打断。这种情况下,目标站点收到的是不完整的请求,返回403。排查方法:用代理直接curl一个HTTPS URL,看握手是否正常完成。青果的代理产品支持HTTP、HTTPS、SOCKS5三种协议(来源:青果网络官网),选择时需要与目标站点的协议要求匹配。
代理认证。 白名单方式绑定的IP如果变更了出口(比如本地网络切换),代理网关会拒绝请求,返回的也可能是403。排查方法:检查当前机器的出口IP是否在白名单内。青果网络支持白名单数量上限256个(来源:青果网络官网),如果出口IP频繁变化,建议切换为账密认证方式。
目标站点的区域或访问规则限制。 部分站点对特定地域的IP段有访问限制,或者要求特定设备指纹。这不是”IP被拉黑”,而是该站点的访问规则本身限制了这类出口。排查方法:换一个不同地域的代理IP测试,同时保持其他请求参数完全一致。如果换地域后403消失,说明是地域限制;如果依然403,问题在请求层。
确认是IP层问题后,该怎么处理?
经过前面三步排查,如果确认问题确实出在IP层(约占10%的情况),对策如下:
| 场景 | 对策 | 注意事项 |
|---|---|---|
| 单个IP进入目标站点异常请求识别列表 | 释放该IP,提取新IP | 不要批量更换,先单个验证 |
| 整个IP段被限制 | 切换到不同运营商或不同地域的IP池 | 确认新IP段未被目标站点标记 |
| 频繁出现IP层403 | 检查是否采集节奏过快导致IP被持续标记 | 降低单IP并发,拉长轮换间隔 |
这里有一个边界要承认:如果目标站点的访问规则非常严格,对IP段的限制范围很广,任何代理IP服务都可能遇到同样的问题。这种情况下需要评估的不是”换哪家服务商”,而是”采集策略本身是否需要调整”,比如降低频次、增加请求间隔,或者改用更贴近真实访问模式的请求方式。
403排查的完整诊断流程怎么走?
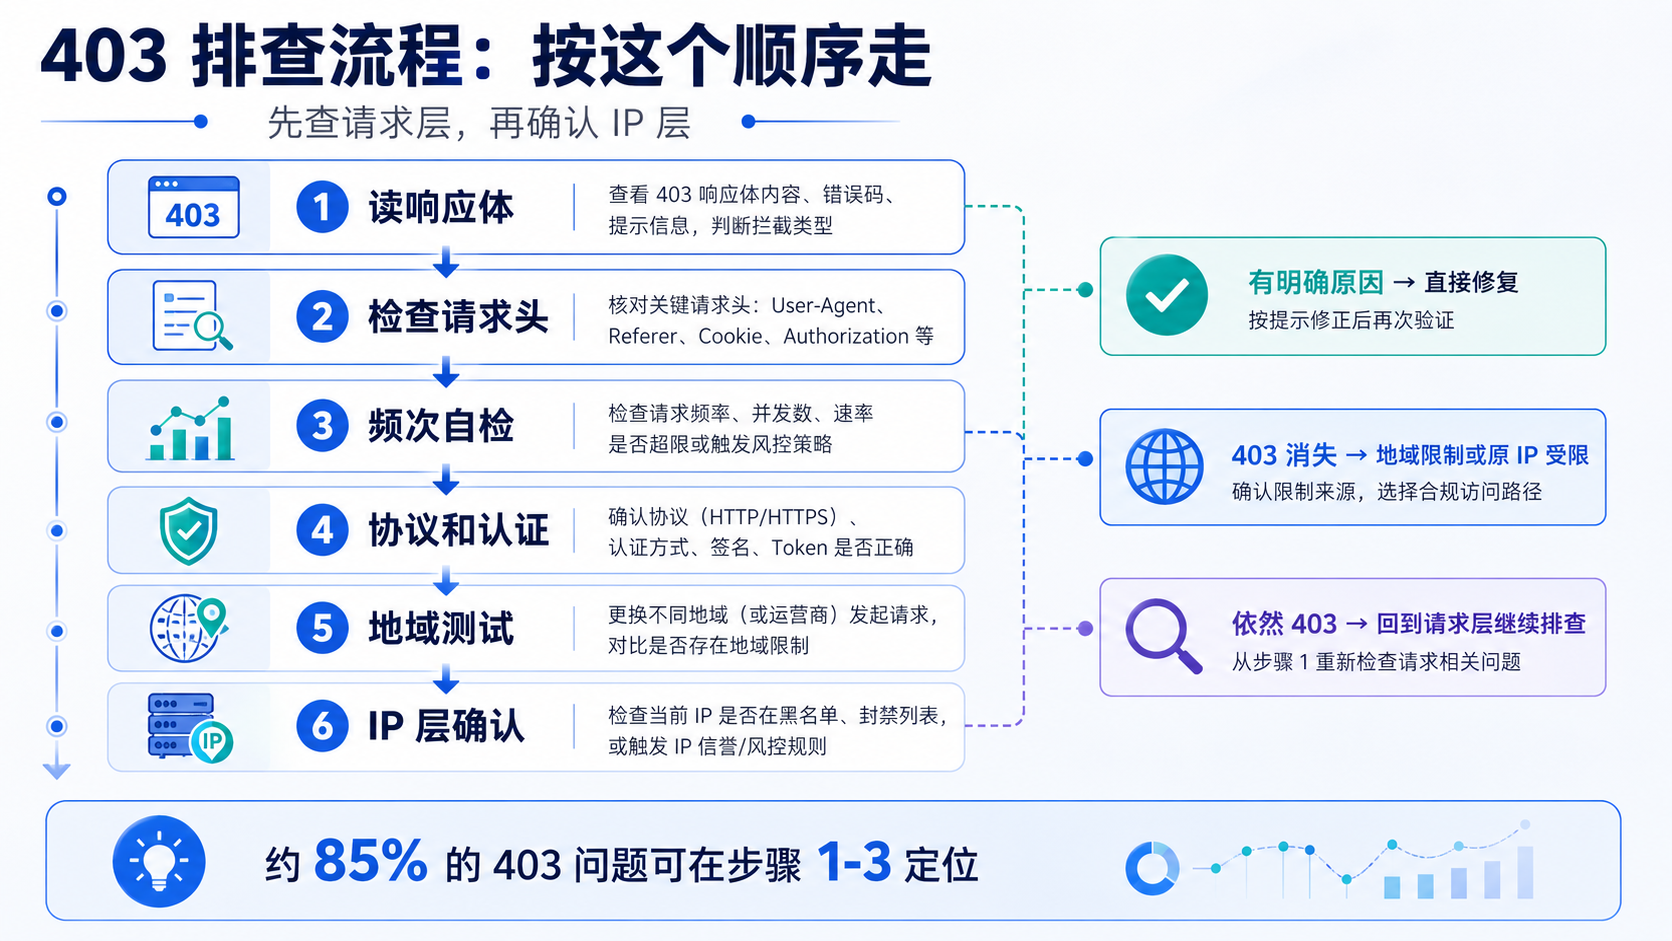
把上面的诊断逻辑整理成一张流程表,每次遇到403按这个顺序走:
| 步骤 | 动作 | 判断标准 | 下一步 |
|---|---|---|---|
| 1 | 读响应体 | 有明确拒绝原因? | 有→按原因修复;无→步骤2 |
| 2 | 检查请求头 | User-Agent、Referer、Cookie完整? | 不完整→补齐后重试;完整→步骤3 |
| 3 | 频次自检 | 单IP每分钟请求数是否超过目标站点常规阈值? | 超过→降频后重试;未超过→步骤4 |
| 4 | 协议和认证 | HTTPS握手正常?白名单或账密正确? | 异常→修复配置;正常→步骤5 |
| 5 | 地域测试 | 换不同地域IP,其他参数不变 | 403消失→地域限制;依然403→步骤6 |
| 6 | IP层确认 | 用全新IP加正确请求重试 | 成功→原IP被限制,正常轮换;失败→回步骤2重新排查请求层 |
我们青果网络在服务网站采集器客户时,把这套流程作为运维排查的默认路径。实际运行下来(来源:青果实践观测,2024-2025,样本=数百个企业级采集项目),按这个顺序排查,约85%的403工单在步骤1-3就能定位并解决,不需要动IP。
用代理IP做采集,403的排查判断对应哪款产品?
回到本篇判断:403的根因90%在请求层,但如果确实需要在IP层做优化,关键看”IP轮换的可控性”和”出口的纯净度”。
高频采集场景(网站采集器、广告监测)落到我们青果网络的短效代理上:按量提取1万IP档0.0027元/IP(来源:青果网络官网),单次提取上限200个,存活1分钟,日更600万+纯净IP(来源:青果网络官网),配合采集脚本的频次控制可以做到请求节奏与目标站点访问规则对齐。如果采集任务需要更长的会话保持(比如需要登录态的深度数据采集),独享代理按通道计费99元/月起,存活0-1440分钟可调(来源:青果网络官网),可以避免频繁切换IP带来的会话中断。
403排查教给我们一件事:IP是采集链路的出口,不是采集链路的全部。把诊断顺序从”先换IP”改成”先查请求”,能省掉的不只是几批IP的成本,是整个排查周期。
常见问题
Q1:代理IP返回403和返回429有什么区别?
A:403表示服务器拒绝执行请求,通常与请求本身的合法性有关,比如请求头缺失、权限不足、地域限制;429表示请求频率超限,服务器明确告诉你”请求太多了”。遇到429,降频通常就能解决;遇到403,需要按本文的诊断流程逐步排查,不能简单归结为频率问题。
Q2:用了代理IP,User-Agent还需要自己设置吗?
A:需要。代理IP只负责转发请求,不会自动补全请求头。User-Agent、Referer、Cookie等字段都需要在采集脚本里自行配置。如果脚本没设置User-Agent,转发出去的请求可能带着默认的库标识(比如python-requests/2.x),目标站点据此判定为非正常访问,直接返回403。
Q3:怎么判断一个IP是不是已经进入目标站点的异常请求识别列表?
A:最直接的办法:用该IP发一个最简单的GET请求(比如请求目标站点首页),请求头完整、频率极低。如果这样都返回403,大概率是IP被限制了。如果同样的IP请求其他站点正常,进一步确认是该目标站点对这个IP段有限制,而不是IP本身有问题。
Q4:短效代理和独享代理在403排查场景下怎么选?
A:如果403是频次超限触发的,短效代理(存活1分钟、按量提取)更合适,自动轮换IP可以天然分散请求;如果403是会话中断导致的(比如Cookie丢失、登录态失效),独享代理的长存活周期更适配。我们青果网络在广告监测场景的实践里,通常建议客户先用短效代理跑通基础采集,遇到需要会话保持的环节再切独享。
Q5:批量更换IP后403依然存在,该怎么排查?
A:这恰恰说明问题不在IP层。批量换IP后403不消失,优先检查三件事:请求头是否在IP切换过程中被重置(部分采集框架在切换代理时会丢失自定义请求头);采集脚本的频次控制逻辑是否跟随IP切换重新计算;代理认证方式(白名单还是账密)是否在切换后依然生效。把这三项排查完,大部分”换IP也没用”的403都能定位。
Q6:代理IP的协议(HTTP、HTTPS、SOCKS5)选错会导致403吗?
A:会。最常见的情况是目标站点要求HTTPS访问,但代理配置走的是HTTP协议,导致TLS握手不完整,目标站点返回403。青果网络的代理产品支持HTTP、HTTPS、SOCKS5三种协议(来源:青果网络官网),选择时需要与目标站点的协议要求匹配。如果不确定,HTTPS是更安全的默认选择。


